HackerJLY PE 解析器

应用类型:电脑软件更新时间:2026-09-14 13:15
应用版本:{package_version_name} 便携版应用大小:741KB
应用标签:
HackerJLY PE 解析器是一款面向逆向工程爱好者与安全研究人员的轻量级 Windows 可执行文件结构分析工具。它能够快速读取 PE 文件头、节区表、导入导出表、资源目录等关键信息,并以可视化树形结构呈现,帮助用户在不依赖大型 IDE 的情况下完成日常样本初筛与文件格式验证。软件界面简洁直观,启动迅速,对系统资源占用极低,无论是分析小型工具还是排查可疑程序,都能提供稳定可靠的数据支撑,是安全从业者与编程学习者的实用助手。
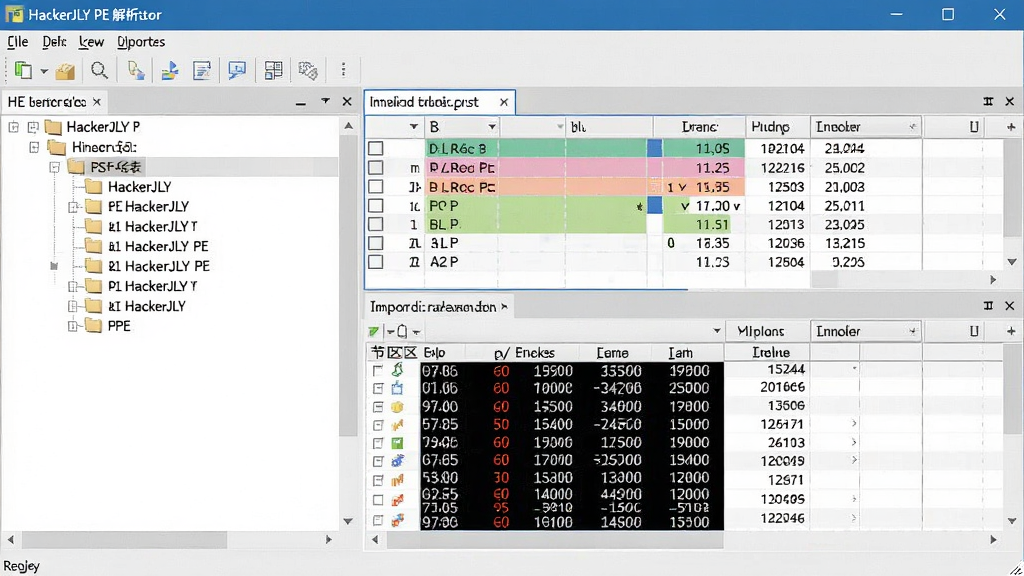
核心特色
快速解析PE结构:
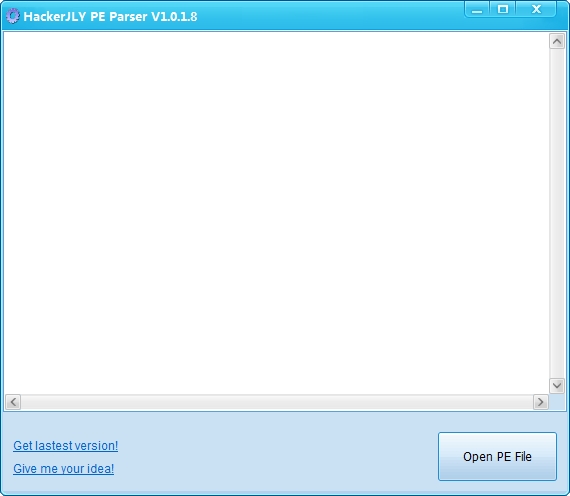
软件支持一键加载EXE、DLL、SYS等常见PE格式文件,自动解析DOS头、NT头、文件头、可选头以及各节区属性,解析结果以分层列表展示,用户可逐级展开查看原始字段值,省去手动计算偏移量的繁琐过程。
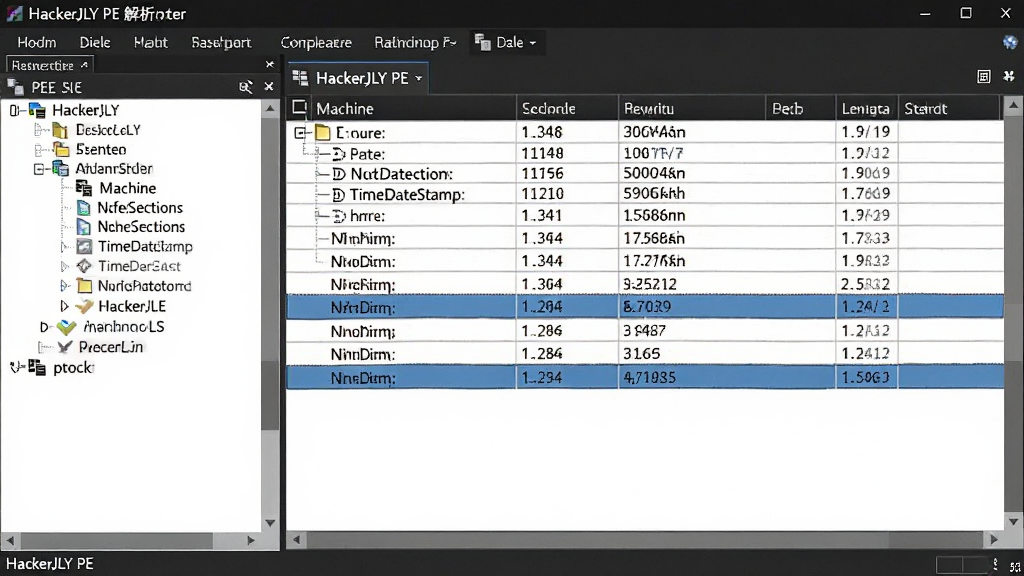
导入导出表可视化:
针对逆向分析中高频使用的导入表与导出表,HackerJLY PE 解析器提供独立视图,清晰列出每个DLL依赖及其函数名称,并标注序号与地址信息。对于导出表,可查看函数名、序号及RVA,便于快速定位关键API调用与模块功能。
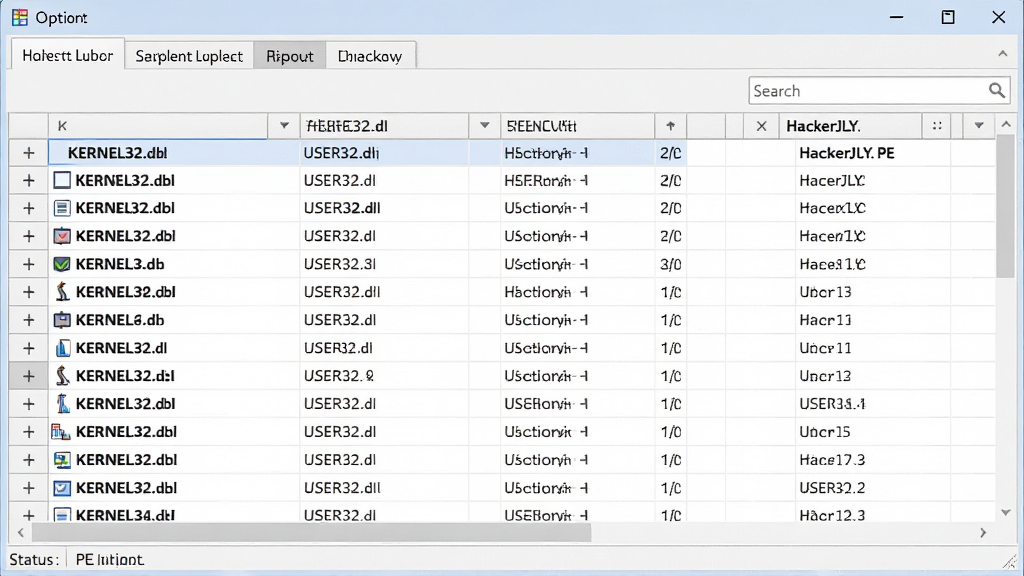
节区与资源浏览:
工具能够枚举所有节区并显示名称、虚拟地址、虚拟大小、原始大小、属性标志等参数,同时支持资源目录的树状浏览,包括图标、位图、字符串表等类型,方便用户提取或替换资源内容,辅助汉化与界面定制工作。
十六进制与反汇编联动:
内置十六进制查看器与简易反汇编引擎,可在查看原始字节的同时对照反汇编指令,支持地址跳转与字节搜索,帮助分析人员快速定位关键代码片段,提升静态分析效率。
实操教程与问题解决方案
| 操作环节 | Windows 电脑端步骤 | 移动端差异说明 |
|---|---|---|
| 软件获取 | 从腾讯电脑管家软件中心搜索下载,或访问官方页面获取压缩包,解压后直接运行主程序,无需安装。 | Android 手机无法直接运行 Windows 版 PE 解析器,需借助远程桌面或等待后续移动版本。 |
| 首次启动 | 右键以管理员身份运行,若系统提示缺少 .NET Framework 或 VC++ 运行库,请先安装对应组件,否则软件可能闪退。 | 移动端暂无原生应用,建议使用 Windows 平板或笔记本操作。 |
| 加载文件 | 点击菜单栏“文件”->“打开”,选择目标 EXE 或 DLL,也可直接将文件拖拽到窗口区域,拖拽方式可提升操作效率。 | 无。 |
| 解析查看 | 在左侧树形导航中点击不同节点,右侧面板会同步刷新对应数据,建议先查看节区表确认文件是否被加壳。 | 无。 |
| 报错处理 | 若打开文件时提示“不是有效的 PE 文件”,请检查文件是否完整或被加密;如遇闪退,尝试关闭杀毒软件实时防护后重新运行。 | 无。 |
| 性能优化 | 分析超大文件时,可在设置中关闭自动反汇编,减少内存占用;定期清理缓存目录可保持启动速度。 | 无。 |
对于初次接触 PE 文件格式的用户,建议先从系统自带的 notepad.exe 或 calc.exe 入手,这些文件结构标准且体积较小,适合熟悉软件各项功能。在分析过程中,如果发现导入表中存在大量可疑 API 组合,如 VirtualAlloc 与 CreateRemoteThread 同时出现,应提高警惕并进一步结合其他工具研判。切勿随意运行来源不明的可执行文件,解析操作本身不会触发代码执行,但后续双击运行样本可能导致系统感染。移动端用户若需紧急查看 PE 信息,可尝试使用在线解析服务,但需注意文件隐私安全,避免上传敏感样本。日常使用中,建议将 HackerJLY PE 解析器放置在非系统盘目录,并定期备份配置文件,防止误删导致个性化设置丢失。若遇到界面显示异常或字体模糊,可调整系统 DPI 缩放至 100% 后重启软件。对于需要批量分析多个文件的场景,可配合命令行参数实现快速导出报告,具体用法参考帮助文档。请务必从正规渠道下载软件,避免捆绑恶意程序。
精选同类应用
解析器是什么
解析器在计算机领域通常指一段能够读取特定格式数据并提取其中结构化信息的程序。对于 PE 解析器而言,它的核心任务就是按照微软可移植可执行文件格式规范,逐字段读取二进制内容,将偏移量、大小、标志位等原始数据转换为人类可读的列表或树形结构。HackerJLY PE 解析器正是这类工具中的一员,它不修改文件,仅做只读分析,因此可以安全地用于查看可疑样本而不会触发恶意代码。普通用户理解解析器的意义在于:当杀毒软件报毒但你想确认文件具体行为时,解析器能帮你看到它导入了哪些函数、是否有加壳迹象,从而辅助判断风险等级。
解析工具app靠谱吗
网络上确实存在一些打着“解析工具”旗号的移动应用,但其中不少是广告聚合或存在隐私收集行为。对于 HackerJLY PE 解析器这类专业工具,目前主要运行在 Windows 平台,并无官方手机版。如果你在应用商店看到同名 app,务必核对开发者信息与下载量,谨慎授予存储和网络权限。靠谱的解析工具通常具备开源代码、明确官网、无强制广告等特点。建议优先从腾讯电脑管家、GitHub 等可信渠道获取,避免使用破解版或汉化版,以防被植入后门。对于需要移动端应急查看 PE 信息的场景,可以考虑使用在线解析网站,但不要上传涉及隐私或商业机密的文件。
pcap在线解析工具怎么选
pcap 文件与 PE 文件属于不同格式,前者记录网络数据包,后者是可执行程序结构。虽然 HackerJLY PE 解析器不处理 pcap,但很多安全分析场景会同时涉及两者。选择 pcap 在线解析工具时,应关注是否支持协议树展示、流量过滤、会话重组等基础功能,同时留意网站是否在本地浏览器完成解析而非上传服务器,以保护数据隐私。常见的在线工具有 Cloudshark、Wireshark Web 版等。若你手头既有 PE 样本又有 pcap 流量,建议先用 HackerJLY PE 解析器分析程序导入表,再用 pcap 工具查看网络行为,两者结合能更全面还原事件全貌。切记不要在不信任的网站上传敏感 pcap 文件。
应用信息
- 官网:暂无
- 包名:HackerJLY PE 解析器
- 名称:HackerJLY PE 解析器
- MD5:2f7057e76f4b45e1e6c91493ce83fdd6




网友评论
热门评论
最新评论
支持(0) 盖楼(回复)