PEIDPE文件识别工具

应用类型:电脑软件更新时间:2026-09-15 19:06
应用版本:{package_version_name} 查壳识别工具应用大小:402KB
应用标签:
PEID是一款在逆向工程与安全分析领域广受认可的专业级PE文件识别工具,能够快速检测可执行文件的加壳类型、编译器信息以及加密方式。对于经常接触软件调试、病毒分析、脱壳处理的技术人员来说,PEID几乎是必备的入门利器。它通过特征码匹配技术,精准识别数千种壳与编译器签名,让原本复杂的PE结构分析变得直观高效。无论你是刚接触逆向的新手,还是经验丰富的安全研究者,PEID都能帮你迅速摸清目标程序的底层构造,为后续的调试与处理提供关键线索。
最新动态
PEID识别工具发布v2.5更新,新增对最新加壳算法的支持,显著提升识别准确率。优化了UI界面与扫描速度,修复已知Bug。根据用户反馈,增加了批量检测功能,操作更便捷。欢迎下载体验。
核心特色
海量特征库:
PEID内置了超过三千种壳与编译器的特征签名,覆盖UPX、ASPack、FSG、Themida、VMProtect等主流及冷门保护方案。只需将目标文件拖入窗口,瞬间即可给出识别结论,大幅缩短手动排查时间。
多维度扫描:
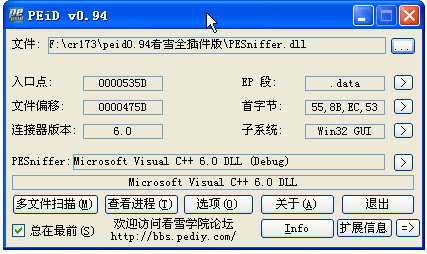
除了常规的壳识别,PEID还能分析文件的入口点、节区信息、导入表与导出表、资源目录等PE结构数据。这种多维度的扫描方式,让分析人员可以交叉验证文件是否被篡改或加壳,提升判断准确性。
便携与轻量:
软件体积小巧,无需安装即可运行,不会在系统中留下冗余文件。同时支持命令行参数调用,方便集成到自动化分析脚本或批量处理流程中,满足技术人员的进阶需求。
结果可导出:
扫描结果支持复制到剪贴板或导出为文本文件,便于整理分析报告、归档样本信息或分享给团队成员。这一功能在批量分析场景下尤其实用,能有效提高工作效率。
用法与操作说明
| 操作环节 | 具体说明 | 关键提示 |
|---|---|---|
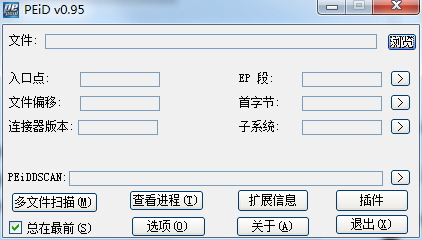
| 启动软件 | 双击PEID主程序,无需安装,直接进入图形界面 | 首次运行建议右键以管理员身份启动 |
| 加载文件 | 点击“文件”菜单选择目标,或将文件直接拖拽到窗口 | 支持EXE、DLL、SYS等多种PE格式 |
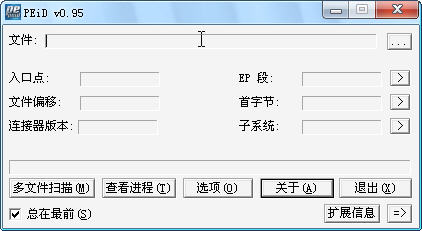
| 查看结果 | 主界面下方显示壳名称、编译器、入口点等信息 | 若显示“Nothing found”可尝试深度扫描 |
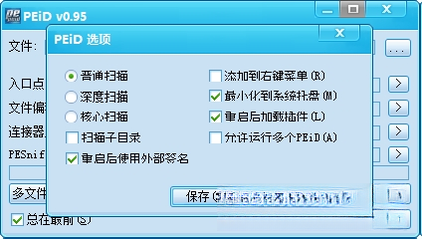
| 深度扫描 | 点击“扫描”按钮,启用核心扫描与节区扫描 | 对未知壳的识别率会明显提升 |
| 导出报告 | 右键结果区域选择复制,或通过菜单导出为文本 | 便于存档和团队内部分享 |
| 命令行调用 | 使用 peid.exe /R 文件路径 进行批量扫描 | 适合集成到自动化分析流程中 |
使用经验技巧
对于刚接触PEID的朋友,建议先从简单的加壳程序练手,熟悉识别结果的各个字段含义。
移动端用户请注意,PEID本身是Windows平台工具,安卓手机无法直接运行,如需在手机上分析文件,可借助远程桌面连接电脑操作。
高危避坑:切勿在来源不明的网站下载PEID,部分第三方站点会捆绑恶意插件或篡改主程序,务必从正规下载站获取。
电脑端使用时,建议将PEID放在非系统盘目录,避免因权限问题导致扫描失败。
优化技巧:定期更新特征库文件,可显著提升对新版本壳的识别能力;将常用扫描选项保存为配置文件,减少重复设置。
温馨提示:PEID仅用于合法的软件分析与学习研究,请勿用于破解或传播盗版软件。
如果遇到闪退或界面卡死,可尝试右键属性设置兼容模式为Windows 7,并关闭数据执行保护。
扫描大体积文件时,建议关闭其他占用内存的程序,避免因资源不足导致分析中断。
若识别结果不准确,可结合查壳工具如DIE、ExeInfo PE交叉验证,提高判断可靠性。
对于加壳较深的样本,PEID可能无法直接给出壳名,此时可尝试手动分析节区特征或使用脱壳机辅助处理。
存储方面,PEID占用空间极小,但建议保留足够的临时目录空间,以便处理大型PE文件时缓存数据。
后台管控方面,PEID运行期间不会常驻系统托盘,关闭窗口即退出进程,不会影响系统性能。
如需在PE文件中搜索特定字符串,可配合十六进制编辑器使用,PEID负责定位壳信息,编辑器负责深入分析。
精选同类应用
PEID怎么用才安全
PEID本身是绿色工具,但下载渠道很关键。建议从正规软件下载站获取,下载后先用杀毒软件扫描一遍。使用时不要随意运行被分析的可疑文件,PEID只做静态识别,不会主动执行目标程序,这一点对安全分析很重要。
PEID是不是已经停止更新了
PEID原版确实很久没有官方更新,但它的特征库文件可以手动替换,社区也有维护版本。对于大多数常见壳,老版本依然够用。如果遇到新壳识别不了,可以搭配DIE等现代工具一起使用。
PEID靠谱吗
在查壳这个细分领域,PEID的准确率和口碑一直很稳。只要特征库匹配到位,识别结果基本可信。不过它只能告诉你“是什么壳”,脱壳还需要其他工具配合。建议把它当作分析流程的第一步。
应用信息
- 官网:暂无
- 包名:PEID
- 名称:PEID
- MD5:fe0532e9a35321ee5ea60303e35b78bd


网友评论
热门评论
最新评论