OllyDbg简称OD

应用类型:电脑软件更新时间:2026-09-20 08:46
应用版本:2.01 反汇编调试利器应用大小:3.7M
应用标签:
OllyDbg是一款经典级的32位汇编级动态调试工具,被广大逆向工程爱好者与安全研究人员亲切地称为"OD"。它由Oleh Yuschuk开发,最早发布于1998年,凭借直观的图形化界面、强大的反汇编引擎以及灵活的插件扩展体系,在Windows平台调试器领域占据了不可替代的地位。即便在64位调试工具层出不穷的今天,OllyDbg依然是学习汇编语言、分析程序逻辑、排查软件故障以及进行安全研究的首选入门利器。对于想要深入了解可执行文件内部运行机制的普通用户而言,OllyDbg提供了一条低门槛、高效率的探索路径,让你能够像外科医生一样精准剖析每一个指令的执行过程。
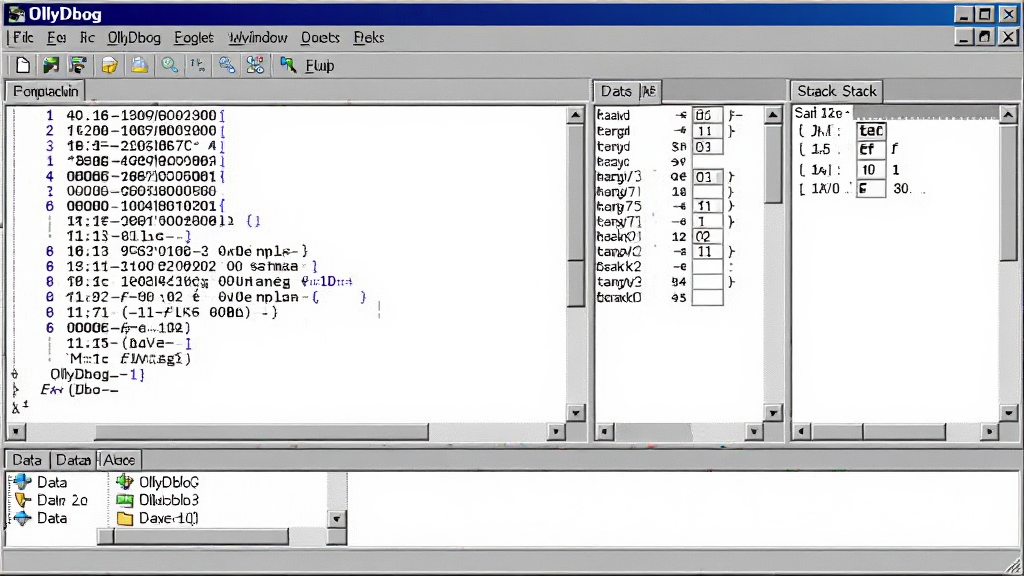
核心特色
智能反汇编与代码分析:
OllyDbg内置了强大的反汇编引擎,能够自动识别函数边界、循环结构、条件跳转以及字符串引用。它会将晦涩的机器码实时翻译为可读性极强的汇编指令,并对API调用、常量、跳转目标进行智能标注。用户无需手动对照指令手册,即可快速理解程序的执行流程。同时,代码分析功能会自动标记出过程入口、跳转目的地和可疑代码块,极大提升了逆向分析的效率。
动态调试与断点管理:
软件支持多种断点类型,包括普通断点、条件断点、内存断点和硬件断点。用户可以在关键指令处暂停程序执行,实时查看CPU寄存器、标志位、栈内存以及数据段的变化情况。条件断点允许设置复杂的触发逻辑,例如当某个寄存器等于特定值或某段内存被写入时自动中断,这对于分析复杂算法和加密流程尤为实用。断点管理面板清晰列出所有已设置的断点,支持一键启用、禁用与删除。
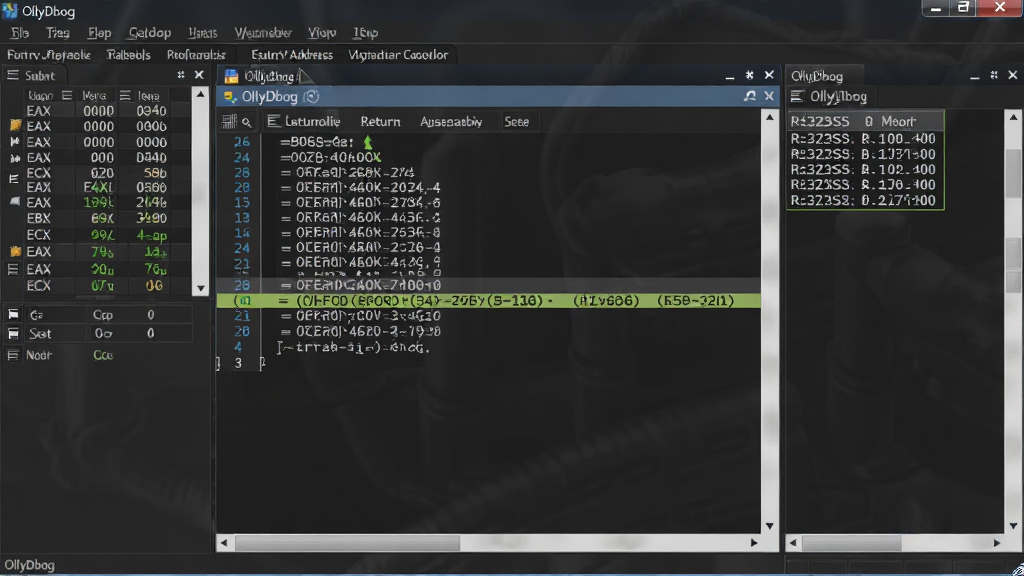
插件扩展与脚本支持:
OllyDbg拥有开放的插件架构,社区开发者贡献了数百款功能各异的插件,涵盖脱壳、去花指令、API监控、内存搜索、反反调试等多个方向。用户只需将插件DLL文件放入指定目录,即可在菜单中调用相应功能。此外,软件还支持OllyScript脚本语言,允许用户编写自动化调试脚本,批量执行重复性操作,显著降低人工分析的工作量。
内存映射与转储功能:
调试器能够完整展示进程的内存空间布局,包括各模块的基址、大小、访问权限以及所属文件。用户可以直接在内存窗口中查看和编辑任意地址的数据,支持十六进制与ASCII双视图切换。转储功能可将内存区域或整个模块保存为文件,便于后续静态分析或与原始文件进行比对,是脱壳与补丁制作过程中的关键环节。
多线程与异常处理:
OllyDbg能够同时调试多个线程,并在线程窗口中显示各线程的状态与上下文信息。当程序触发异常时,调试器会捕获异常并暂停执行,用户可以选择将异常传递给程序处理或忽略。这一机制对于分析加壳程序的反调试陷阱、理解SEH结构化异常处理流程具有重要价值。
操作说明与系统适配
| 项目 | 详细说明 |
| 支持系统 | Windows XP / Vista / 7 / 8 / 10 / 11(32位与64位系统均可运行,但仅能调试32位程序) |
| 安装方式 | 绿色免安装,下载后解压即可使用,建议将整个文件夹放置在非系统盘目录 |
| 文件大小 | 主程序约1.5MB,完整包含插件约10MB左右 |
| 界面语言 | 英文为主,可通过汉化补丁切换为简体中文 |
| 核心操作 | F3打开文件、F2下断点、F7单步步入、F8单步步过、F9运行、F4运行到光标处 |
| 插件目录 | 将DLL文件放入OllyDbg根目录下的plugin文件夹,重启软件即可加载 |
| 调试限制 | 仅支持32位可执行文件,遇到64位程序会提示无法调试 |
| 常见用途 | 软件逆向分析、漏洞挖掘、脱壳练习、补丁制作、汇编学习 |
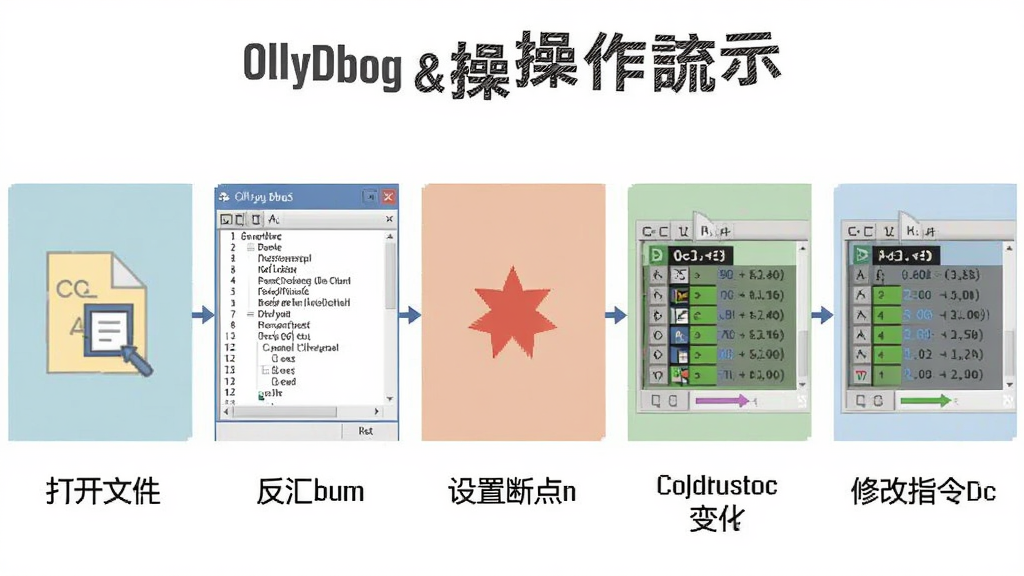
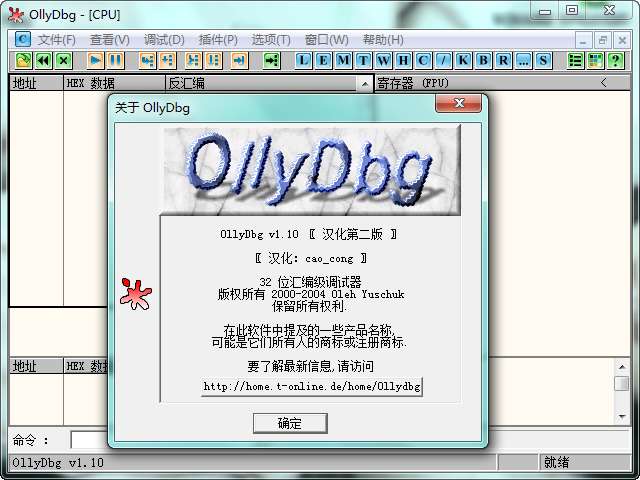
OllyDbg的整体操作逻辑围绕"加载目标定位关键代码设置断点分析数据修改执行流"这一主线展开。初次启动后,用户通过文件菜单打开待调试的EXE或DLL文件,调试器会自动完成初步分析并在入口点暂停。此时反汇编窗口会显示程序的第一条指令,右侧寄存器面板展示当前CPU状态。在代码窗口中滚动浏览,可以观察程序调用哪些API、进行哪些跳转判断。选中某行指令按下F2即可设置断点,再次按下F9让程序继续运行,当执行到断点处时程序会暂停,此时可以逐条执行指令并观察寄存器与内存的变化。对于需要修改程序行为的场景,用户可以直接在反汇编窗口双击指令进行编辑,OllyDbg会自动计算新的机器码并写入内存,配合右键菜单中的"复制到可执行文件"功能即可生成修改后的程序副本。整个过程无需编写任何代码,完全通过图形界面完成,这也是OllyDbg能够吸引大量非专业程序员用户的重要原因。
上手须知
初次接触OllyDbg的用户,建议先从简单的CrackMe程序练手,不要直接拿商业软件开刀,以免触发反调试机制导致分析受阻。
务必注意:调试前请关闭杀毒软件的实时防护,否则OllyDbg的某些正常调试行为可能被误判为恶意操作而遭到拦截。
在Windows 10/11系统上运行时,建议右键主程序选择"以管理员身份运行",否则部分系统API的调用监控可能不完整。
优化技巧:在选项菜单中开启"使用Uppercase助记符"和"显示跳转箭头",可以让反汇编代码更易读;将字体设置为Consolas或Courier New等宽字体,能有效缓解长时间盯屏的视觉疲劳。
如果遇到程序加载后立即崩溃或提示"无法附加进程",优先检查目标程序是否为64位,OllyDbg 2.01仅支持32位可执行文件。
温馨提示:调试未知来源的程序存在一定安全风险,建议在虚拟机或沙箱环境中进行,避免对真实系统造成不可逆的影响。
移动端用户请注意,OllyDbg没有官方的手机版本,网上流传的所谓"手机版OD"多为套壳或功能残缺的仿制品,不建议下载使用。如需在移动设备上学习汇编,可考虑使用Termux配合Radare2等命令行工具,但操作门槛较高,不适合新手。
若调试过程中频繁出现卡顿或界面无响应,可尝试在选项中降低"反汇编缓冲区大小",或关闭实时代码分析功能以减轻CPU负担。
对于需要监控API调用的场景,建议安装ApiMonitor插件,它能以树状图形式展示所有被调用的系统函数及其参数,比手动在代码中查找Call指令高效得多。相关增强组件可在本站搜索"OllyDbg插件"获取。

精选同类应用
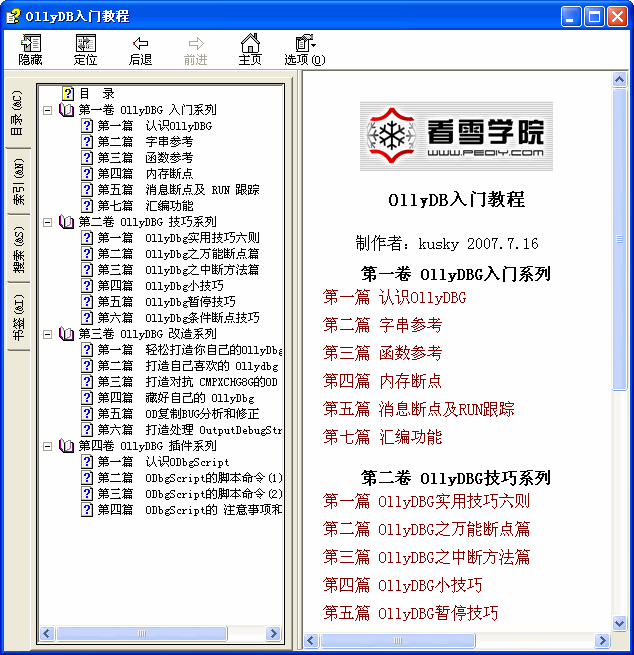
OllyDbg使用教程从哪里找比较靠谱
建议优先选择国内逆向论坛的精华帖,例如看雪论坛、吾爱破解论坛的OllyDbg专区,这些板块的教程经过版主审核,内容质量有保障。其次可以关注B站上播放量较高的系列视频教程,边看边跟着操作比纯文字教程更容易上手。需要注意的是,网上很多标着"OllyDbg使用教程"的文档实际内容非常陈旧,针对的还是1.10版本,而当前主流版本2.01在菜单布局和快捷键上已有不少变化,学习时注意区分版本差异。
OllyDbg怎么查看程序有没有加壳
将目标文件拖入OllyDbg后,观察入口点的代码特征是最直接的方法。如果入口处只有极少的几条指令,随后就是一个大的跳转,或者代码段呈现明显的压缩特征(大量无意义的字节、不常见的指令序列),通常说明程序被加了壳。更专业的做法是使用PEiD或ExeInfoPE等查壳工具先做初步判断,再结合OllyDbg的内存映射窗口查看区段名称,加壳程序的区段名往往比较怪异,如UPX0、.aspack、.themida等。确认加壳后,需要先脱壳才能进行有效的代码分析。
OllyDbg提示32位可执行文件无法调试怎么办
这个提示说明你当前使用的OllyDbg版本是32位的,而目标程序是64位编译的。解决思路有两种:一是更换为x64dbg等支持64位程序的调试器;二是如果确实需要用OllyDbg分析,可以尝试寻找该程序的32位版本。另外,部分程序虽然主模块是64位,但其调用的某些DLL可能是32位的,这种情况下需要分别用对应的调试器处理。需要特别强调的是,OllyDbg从设计之初就只针对32位Windows应用程序,不存在官方64位版本,遇到64位程序只能换工具。
应用信息
- 官网:暂无
- 包名:OllyDbg
- 名称:OllyDbg
- MD5:5cb7c0f893f27149c65af1bf7660b4b3
应用截图


下载地址
OllyDbg简称OD2.01 反汇编调试利器
相关下载




猜你喜欢
推荐合集
热门下载


推荐下载


- 1

- 2
速转qsv视频格式转换器
电脑软件 - 3
讯飞输入法
电脑软件 - 4
FL Studio
电脑软件 - 5
文字转语音播音王
电脑软件 - 6
中日韩汉字超大字符集
电脑软件 - 7
橙瓜码字
电脑软件 - 8
4399手机助手
电脑软件 - 9
万能合同自动生成系统
电脑软件 - 10
我家相册
电脑软件


网友评论
热门评论
最新评论