DirtyFrag
应用类型:实用工具更新时间:2026-10-20 17:49
应用版本:1.16 安卓提权工具应用大小:1.8M
应用标签:
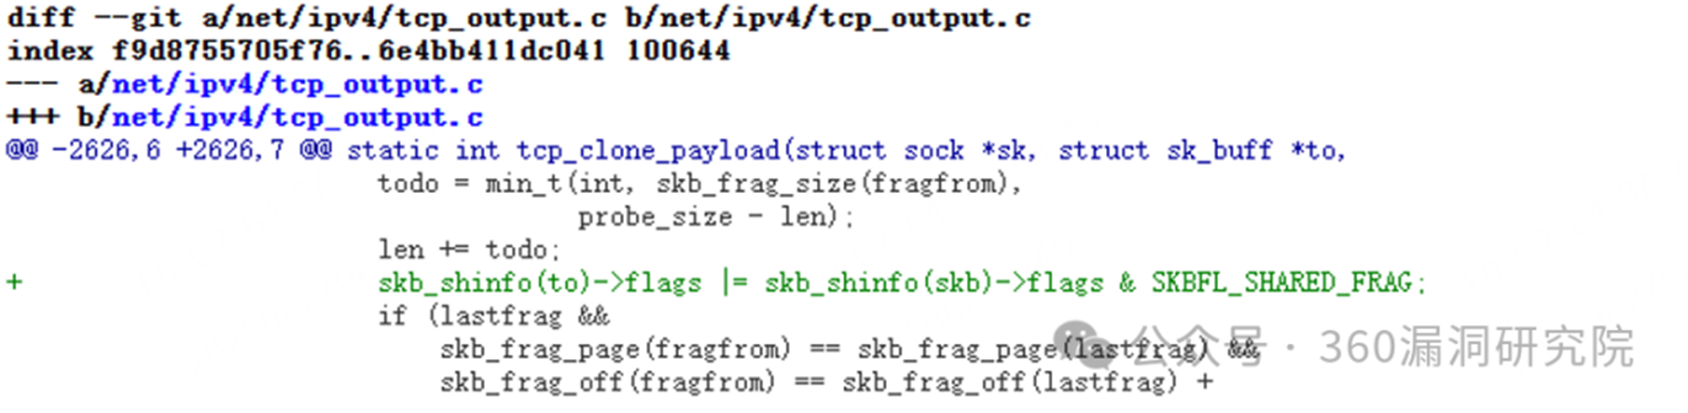
DirtyFrag 是一款面向安卓设备的安全研究与权限测试工具,圈内常把它称作“手雷提权工具”。它基于内核漏洞利用思路,帮助开发者和安全爱好者在受控环境中验证系统权限边界、检测补丁状态,从而更直观地理解安卓权限模型。软件体积小巧、界面简洁,安装后即可查看设备内核信息与漏洞适配情况。需要特别强调的是,DirtyFrag 仅适用于自有设备的安全测试与学习研究,严禁用于任何未经授权的设备或非法用途。对于普通用户来说,它更像是一把“双刃剑”,用对了能帮你排查系统隐患,用错了则可能带来风险。下面这篇内容会从功能特色、实操步骤到常见问题,把大家最关心的“能不能用、怎么装、出问题怎么办”一次讲清楚。
核心特色
内核漏洞检测:
DirtyFrag 内置针对特定安卓内核版本的特征比对逻辑,启动后可快速读取设备的系统版本、内核版本与安全补丁级别,并与内置的特征库进行匹配,给出当前设备是否存在相关漏洞风险的参考结论。整个过程无需复杂配置,普通用户也能看懂检测结果。
一键权限验证:
工具提供简化的权限验证流程,用户点击对应按钮后,程序会按照预设步骤尝试触发权限提升路径,并在日志区域实时输出每一步的执行状态。成功或失败都有明确提示,方便研究者判断设备在当前补丁状态下是否存在可被利用的入口。
实时日志输出:
DirtyFrag 在执行过程中会把关键信息以日志形式滚动展示,包括读取到的系统属性、权限变更结果、错误码等。日志支持暂停查看,便于定位问题。对于学习内核漏洞利用原理的用户来说,这份日志本身就是很好的参考资料。
设备信息概览:
打开软件首页即可看到设备型号、安卓版本、内核架构、SELinux 状态等基础信息汇总。这些信息是判断漏洞适配性的前提,DirtyFrag 把它们集中展示,省去了用户反复进系统设置里翻找的麻烦。
轻量免安装依赖:
软件本体体积很小,安装后不依赖额外的运行库或框架,对存储空间的占用几乎可以忽略。启动速度快,低配机型也能流畅运行,适合作为常备的检测小工具放在手机里。
操作说明与功能亮点
| 功能模块 | 作用说明 | 使用提示 |
| 设备信息读取 | 汇总型号、安卓版本、内核版本、补丁级别 | 首次启动自动完成 |
| 漏洞特征匹配 | 比对内置特征库,给出风险参考 | 结果仅供参考 |
| 权限验证执行 | 按预设流程触发检测路径并回显状态 | 仅在自有设备操作 |
| 日志记录 | 实时输出执行过程与错误信息 | 可暂停查看定位问题 |
| 结果提示 | 成功/失败状态醒目展示 | 失败时先看日志 |
从实际使用角度看,DirtyFrag 的亮点在于把原本需要命令行操作的内核检测流程做成了可视化的按钮式交互。核心卖点是“检测直观、反馈及时”,用户不需要具备深厚的逆向功底,也能大致了解设备的安全补丁状态。当然,工具给出的结论属于参考性质,不能替代专业的安全评估。对于想深入学习安卓权限机制的朋友,可以结合日志逐行分析,理解每一步究竟在做什么,这比单纯看一个“成功/失败”要有价值得多。
新手避坑指南
先说移动端。安装前请确认手机已开启“允许安装未知来源应用”,部分品牌机型还需要在设置里单独授权当前文件管理器安装权限。强烈建议只在备用机或自有测试机上安装,不要在存放重要资料的主力机上随意尝试。
安装完成后首次启动,系统可能弹出风险提示,这是正常现象,选择继续即可。若出现闪退,优先检查安卓版本是否过低或过高导致兼容性异常,可尝试重启手机后再打开。
优化技巧:进入软件前先关闭省电模式和后台限制,避免检测过程被系统中断导致日志不完整。
电脑端方面,如果你是通过模拟器运行,请确保模拟器开启了 Root 权限并关闭了谷歌服务框架的干扰,否则检测结果可能偏差较大。温馨提示:模拟器环境与真机存在差异,结论不要直接套用到真机上。
存储选择上,DirtyFrag 占用空间很小,安装在内部存储即可,不建议装到外置 SD 卡,避免权限读取受限。
权限设置环节,软件需要读取设备信息的权限,请全部允许,拒绝后会导致检测项缺失。
使用禁忌:切勿在他人设备上安装运行;切勿将检测结果用于非法提权;操作前务必备份重要数据。
常见报错处理:黑屏多为渲染兼容问题,可尝试切换深色模式或更新系统 WebView 组件;卡顿多与后台应用过多有关,清理后台再试;若提示缺少依赖组件,可在站内搜索“安卓运行库”或“WebView 组件”获取对应安装包。
运行优化:检测过程中不要锁屏,保持屏幕常亮,能有效减少中途失败的概率。
后台管控方面,建议把 DirtyFrag 加入电池优化白名单,防止系统在检测中途将其冻结。卸载时直接通过应用管理移除即可,不会残留大量缓存文件。
热门同款工具精选
dirtyfrag怎么下载安装
下载安装其实不复杂。先在正规下载站找到 DirtyFrag 的安装包,注意核对文件名与版本信息,避免下到被篡改的包。下载完成后点击安装,若提示“禁止安装未知应用”,到系统设置里给当前浏览器或文件管理器授权即可继续。安装完成打开软件,按提示允许读取设备信息,首页就会自动展示检测概览。整个过程不需要电脑辅助,也不需要额外刷入任何模块。
dirtyfrag提权原理是什么
简单说,它利用的是安卓内核中特定版本存在的内存越界或释放后使用类缺陷,通过精心构造的触发路径让进程获得更高权限。DirtyFrag 把这些底层操作封装成可视化流程,用户点击后由程序按步骤执行并回显状态。需要提醒的是,理解原理是为了更好地防御和学习,任何未经授权的提权行为都是违规的,请务必在合法合规的前提下使用。
dirtyfrag工具安全吗
软件本身作为检测工具,在正规渠道获取的前提下不含恶意代码,但它涉及系统底层操作,风险主要来自使用场景。只要坚持“只在自己的设备上测试、不用于非法目的、操作前备份数据”这三条原则,风险是可控的。另外建议安装前用手机自带的安全扫描过一遍安装包,确认无异常再继续。
应用信息
- 官网:暂无
- 包名:df.root
- 名称:DirtyFrag
- MD5:2bec189f9ea23a8f3630c45b5a019bba
应用截图
下载地址
DirtyFrag1.16 安卓提权工具
相关下载
猜你喜欢
热门下载

推荐下载

- 1
- 2
icity我的日记app安卓版下载
实用工具 - 3
久久视频app最新版
实用工具 - 4
钱包请等等
实用工具 - 5
蜻蜓手游网下载安装官方app
实用工具 - 6
91影视app免费版下载
实用工具 - 7
计算器智算软件下载
实用工具 - 8
Yulen
实用工具 - 9
Tpkernel
实用工具 - 10
中油员工宝安全令app官方下载
实用工具

网友评论
热门评论
最新评论
支持(0) 盖楼(回复)