加固识别
应用类型:实用工具更新时间:2026-11-02 10:49
应用版本:1.12.0 应用加固检测应用大小:1.9M
应用标签:
加固识别是一款专注于Android应用安全检测的实用工具,能够帮助开发者和普通用户快速判断APK文件是否经过加固处理、采用了何种加固方案以及是否存在潜在的安全风险。在移动应用生态日益复杂的今天,很多应用为了防范逆向工程会使用加固壳进行保护,但普通用户往往难以分辨一个安装包的真实状态。加固识别正是为此而生,它通过静态分析与特征匹配技术,对APK文件进行深度扫描,直观展示加固信息、签名状态与基础风险项,让原本晦涩的安全检测变得简单可操作。无论你是想了解某款应用的安全状况,还是需要排查自己开发的应用是否被二次打包,这款体积轻巧的工具都能提供清晰的参考依据。
核心特色
加固特征快速识别:
内置多种主流加固厂商的特征库,能够在数秒内判断APK是否被加固以及对应的加固方案名称。检测过程无需联网上传文件,全部在本地完成,既保证了检测速度,也避免了应用包外泄的风险,对于注重隐私的用户来说非常友好。
签名与基础信息核验:
除了加固检测,软件还会读取APK的签名信息、包名、版本号与权限清单,帮助用户核对安装包是否被篡改。签名不一致往往意味着应用被二次打包,这类提醒对于从非官方渠道下载应用的用户来说具有实际的参考价值。
风险项提示与结果解读:
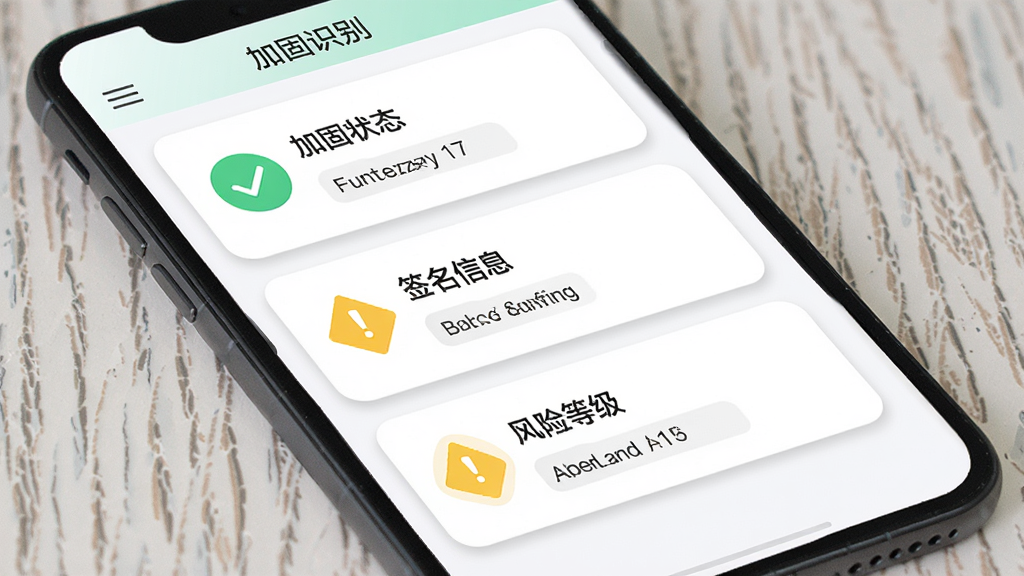
检测完成后,加固识别会将结果以条目化的方式呈现,对存在异常的项进行标注说明,并给出通俗易懂的解释。用户不需要具备专业的安全知识,也能看懂检测报告中的关键信息,降低了安全检测的使用门槛。
轻量运行与本地处理:
软件安装包体积小巧,运行时不占用过多系统资源,检测过程完全离线。对于配置一般的手机来说也能流畅使用,不会出现明显的卡顿或发热现象,适合作为常备的检测小工具。
用法|亮点|操作说明|系统说明
| 项目 | 说明内容 |
| 核心用途 | 检测APK文件是否加固、识别加固方案、核验签名与基础信息 |
| 操作方式 | 选择本地APK文件后一键扫描,等待数秒即可查看结果 |
| 处理位置 | 全程本地离线分析,文件不上传服务器 |
| 结果呈现 | 条目化展示加固状态、签名信息、权限清单与风险提示 |
| 适用人群 | Android开发者、应用安全爱好者、普通下载用户 |
| 系统要求 | Android主流版本均可运行,无需Root权限 |
| 网络需求 | 检测过程无需联网,仅下载安装时需要网络 |
| 存储占用 | 安装包体积小,运行时占用内存低 |
上手须知
首次打开加固识别时,建议先授予必要的存储读取权限,否则软件无法访问手机中的APK文件。
在文件选择页面中定位到需要检测的安装包,点击后软件会自动开始扫描,通常几秒钟内就能给出结果。
切勿在检测过程中强行关闭应用或清理后台,否则可能导致扫描中断、结果不完整。
如果检测结果显示签名异常或存在风险项,建议不要轻易安装该应用,尤其是来源不明的安装包。
对于开发者而言,可以借助检测结果核对加固方案是否符合预期,减少发布前的排查成本。
移动端与电脑端的操作逻辑基本一致,但电脑端通常借助模拟器运行,文件路径选择时注意区分共享目录。
若遇到软件闪退或卡顿,可尝试清理缓存后重启,或检查系统版本是否过低导致兼容性问题。
部分机型在读取外部存储时会有额外弹窗确认,按照提示允许即可,不要随意关闭系统权限管理中的存储授权。
检测大型APK文件时耗时会略长,属于正常现象,耐心等待进度条走完即可。
如果软件提示缺少运行组件,可在站内搜索相关依赖进行补全,避免因环境缺失导致功能异常。
精选同类应用
| 软件名称 | 功能优势 | 评分 |
| 安卓加固检测 | 识别多种加固壳特征 | ★★★★☆ |
| APK分析器 | 查看包内结构与签名 | ★★★★☆ |
| 签名校验工具 | 快速比对签名一致性 | ★★★★☆ |
| 文件安全扫描 | 本地检测文件风险项 | ★★★★☆ |
| 应用信息查看 | 读取包名版本权限清单 | ★★★★☆ |
加固识别安全吗
加固识别本身是一款本地运行的检测工具,检测过程不需要上传APK文件,也不涉及账号登录与个人信息采集,从机制上看不会造成隐私外泄。用户从正规下载站获取安装包后,核对签名与包名信息即可放心使用。需要注意的是,软件给出的检测结果仅供参考,不能替代专业的安全审计结论。
加固识别怎么用
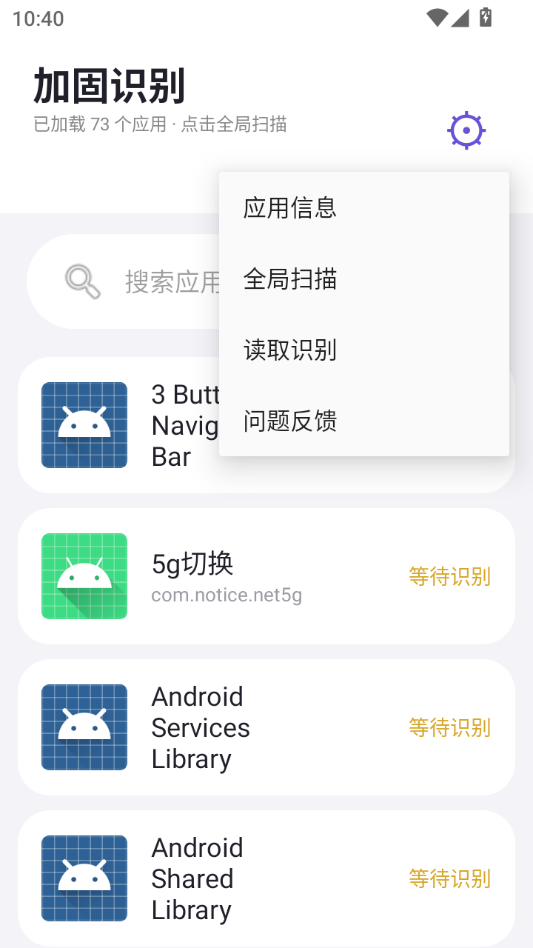
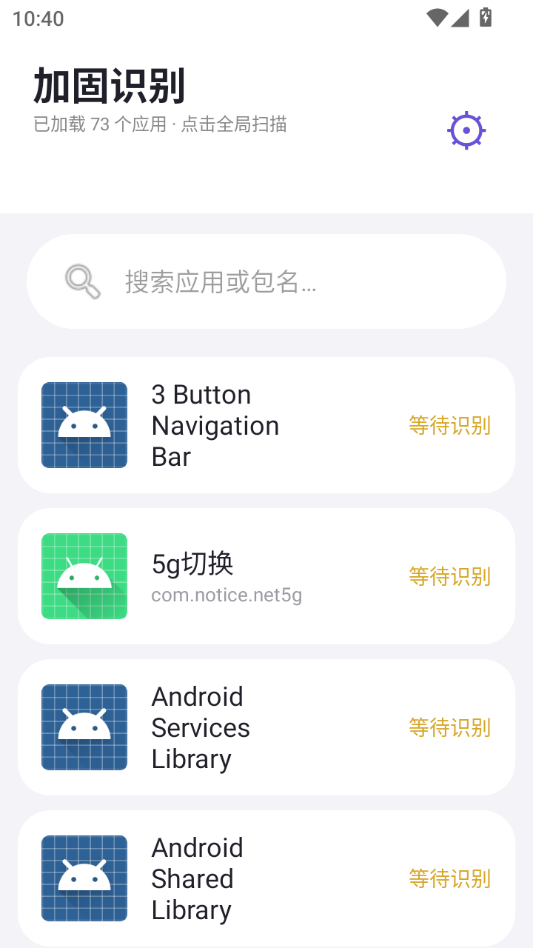
使用方法比较简单,安装后打开软件,授予存储读取权限,然后在文件列表中选择需要检测的APK文件,点击扫描按钮等待结果即可。检测完成后会显示加固状态、签名信息与风险提示,根据报告中的说明判断应用是否安全。整个过程不需要复杂设置,新手也能快速上手。
加固识别靠谱吗
从功能定位来看,加固识别针对的是加固特征识别与基础信息核验,属于辅助判断类工具,适合普通用户做初步筛查。它的检测逻辑基于特征匹配,对于常见加固方案识别准确度较高,但面对冷门或新型加固方式可能存在识别盲区,建议结合其他检测手段综合判断。
应用信息
- 官网:暂无
- 包名:com.quqian.shieldscanner
- 名称:加固识别
- MD5:ad0eeee12e374f8bee60b213e11d3513




网友评论
热门评论
最新评论